Caso Revolut: riflessioni sulla sicurezza
La faccenda Revolut ha fatto molto discutere analisti e curiosi della vicenda. Come alcuni hanno notato, alla base del problema, vi è però un concetto di “fiducia mal riposta”. Revolut
Data breach: Policlinico Triestino S.p.A.
Il 31 agosto la società Policlinico Triestino S.p.A., che comprende diverse strutture sanitarie, ha subito un data breach da parte del gruppo INCRansom. Data la pericolosità dell’accaduto, la tipologia di
Aggregazione dei dati nella cybersecurity
È evidente che il caso TeamSystem abbia, comprensibilmente, alimentato numerose discussioni in materia di sicurezza informatica. Gli analisti più attenti non si sono concentrati sui dettagli tecnici della violazione, bensì
Olimpiadi Internazionali di Intelligenza Artificiale
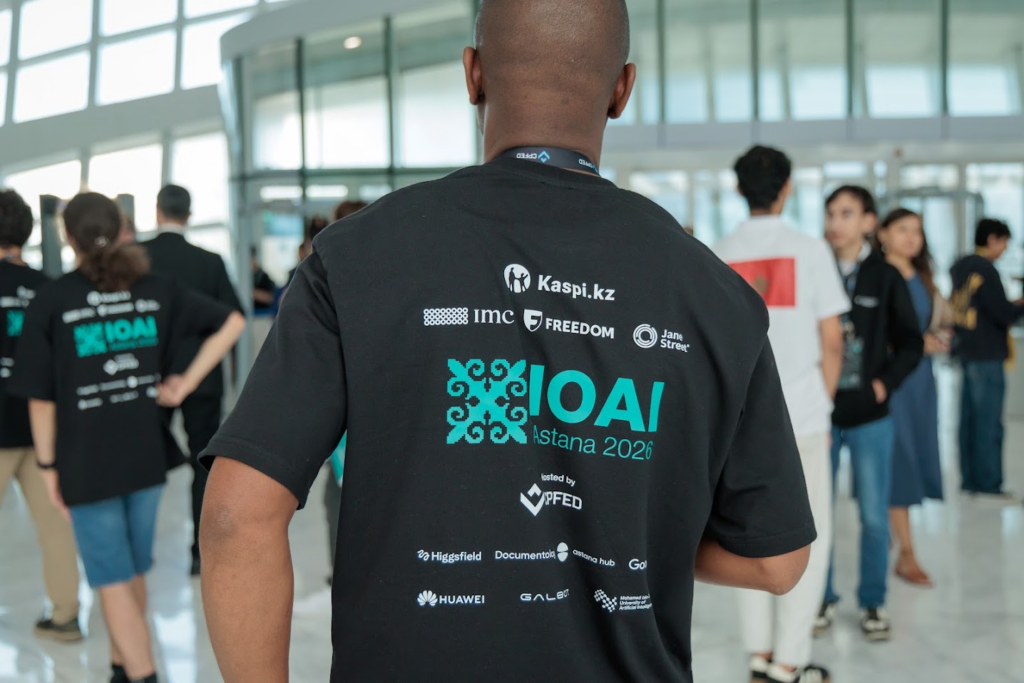
Qualche giorno fa si è conclusa la terza edizione delle Olimpiadi Internazionali di Intelligenza Artificiale (IOAI 2026) ad Astana nel Kazakistan (2–8 agosto 2026).
Un breve punto della situazione prima dell’estate
Come ogni anno, prima della sospensione estiva, vale la pena fare un breve riassunto di quelli che sono stati gli accadimenti più rilevanti degli ultimi mesi.
Data center: dal caso Lacchiarella allo sviluppo tecnologico
In Lombardia, nella località Lacchiarella (Pavia), ci sarà una manifestazione contro la costruzione di un data center. Si tratta di una delle prime manifestazioni italiane ed il fatto merita una

In merito ai recenti data breach
Ci stiamo abituando male, anzi malissimo. Nelle ultime settimane sono usciti articoli che descrivevano alcuni data breach subiti da aziende italiane, due in particolare hanno destato curiosità e clamore: il

Data center il caso di Zibido San Giacomo
In questi mesi Amazon Data Services (ADS) Italy s.r.l. ha presentato un progetto di costruzione di un data center presso Zibido San Giacomo, a sud di Milano. L’iniziativa ha sollevato

Catena di Fornitura e NIS2
La catena di fornitura è sempre più al centro dell’attenzione delle aziende e non potrebbe essere altrimenti: senza un’opportuna gestione dei fornitori, infatti, si potrebbe subire indirettamente l’impatto di un

Tra NIS2 e Standard
Nello scenario degli standard nazionali e internazionali, è opportuno prendere in esame quelli più rilevanti in termini di adozione e compatibilità. Questo articolo analizza, confronta e riflette sulle differenze tra

NIS2 – Obblighi nella gestione dei fornitori
Nonostante la NIS2 sia un argomento assai diffuso su riviste di settore, giornali e podcast, si continua a trascurare fortemente una delle parti più critiche, quella afferente alla catena di

Facciamo un punto sugli attacchi cyber
Il mese di maggio è appena iniziato e ci porta a dover fare una riflessione piuttosto amara, a dir la verità, circa gli attacchi che sono avvenuti nel primo quadrimestre